
Il disastro non è figlio solo di un guasto tecnico, né di un mero errore umano, ma di una vulnerabilità strutturale nei protocolli di emergenza dell’infrastruttura spagnola, incapace di opporsi a un comando umano errato. Questa tragedia in Italia non sarebbe mai potuta accadere per l’incrocio tra comandi umani e tecnologia, che pure quando è spenta non consente assolutamente di avanzare oltre i 50 km/h con le precauzioni del caso. In Spagna il sistema per una falla di sistema ha consentito ad un treno, che aveva l’ingombro di un altro convoglio fermo di poter ripartire senza alcuna limitazione, è semplicemente assurdo. Si spera che il ministero dei trasporti spagnolo possa far piena luce su quanto ipotizzato a livello giornalistico.
Un Gigante dai Piedi d’Argilla Analizziamo tecnicamente cosa è accaduto.
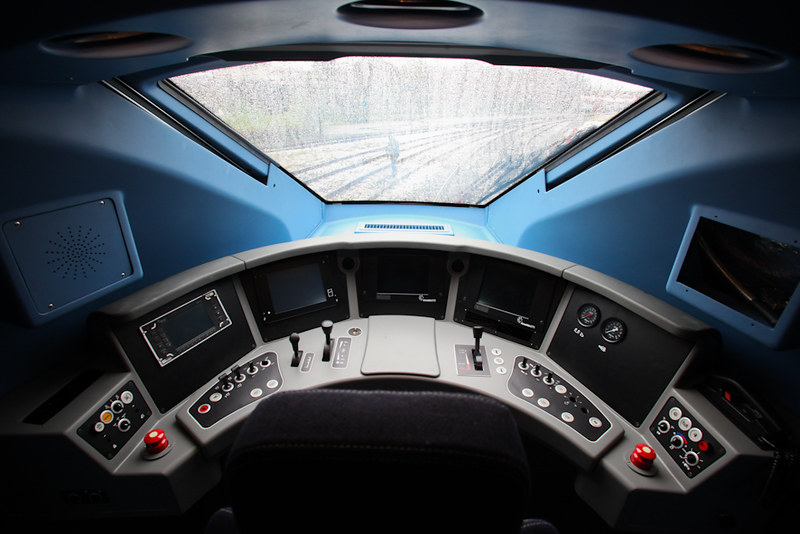
La circolazione Alta velocità spagnola, a differenza di quella italiana gestita dall’ETCS/ERTMS, è gestita da un sistema che doveva essere temporaneo in attesa della nuova tecnologia. Il sistema spagnolo è conosciuto con la sigla LZB in condizioni ordinarie, un sistema nato negli anni ’80, basato su un cavo radiante tra i binari, estremamente sicuro per treni a 300 km/h grazie al calcolo continuo dello spazio di frenata e alla ripetizione dei segnali in cabina. Il cavo trasmette in ogni momento posizione e velocità consentita. Il “Vizio d’Origine”, a differenza della filosofia moderna fail-safe (come l’ERTMS), l’LZB di prima generazione non mantiene una “gabbia elettronica” attiva a bordo in caso di guasto totale della terra. Cioè a seguito di una caduta di tecnologia, rimanda tutto al controllo umano e a differenza dei sistemi ferroviari italiani, il sistema tecnologico di bordo non controlla neppure il tetto massimo di velocità. Nel caso specifico di Atocha quando la centrale è andata in tilt, si è avuto il blackout dei computer di terra e il cavo radiante si è spento. Il sottosistema di bordo del treno Renfe, anziché congelarsi in una modalità blindata, ha sganciato del tutto la supervisione continua della velocità, restituendo il pieno controllo manuale al macchinista. Cosa assurda.
Il “Buco Nero” dei Sistemi di Backup, caso ASFA
Una volta disattivato l’LZB, la sicurezza è passata al sistema secondario spagnolo, l’ASFA, che si potrebbe paragonare al nostro sistema conta-assi, ma a quanto pare con molta discrezionalità nella gestione da parte dell’uomo. Il sistema ASFA, non è un sistema a supervisione continua (come l’italiano SCMT o l’ERTMS), ma puntuale, cioè si aggiorna solo su determinati punti della linea, dove sono posizionate delle boe fisiche poste prima dei segnali. Qui viene a galla la falla, in quel momento i segnali fisici di quel tratto di Alta Velocità non erano probabilmente configurati per gestire il distanziamento in assenza di LZB, quindi le Boe a terra o non hanno inviato segnali restrittivi al sottosistema di bordo oppure il sottosistema stesso è stato escluso o si è autoescluso, in ogni caso qualsiasi sia l’ipotesi reale siamo di fronte ad una falla procedurale di sicurezza gravissima. L’hardware di bordo non avendo contezza di degradi ha lasciato agli operatori stabilire il tetto di velocità massima. In caso di guasto al blocco di distanziamento, il Regolamento di Circolazione Spagnolo (RCF) impone la marcia a vista tassativa a 40 km/h. cosa è accaduto allora: Il regolatore di Adif dalla sala operativa di gestione della linea, ha impartito via radio il comando di Riprendere la marcia normale. Nel diritto ferroviario tradizionale, questo ordine verbale ha valore legale di via libera garantita dalla centrale. Quindi, non essendoci un blocco hardware sul treno che imponesse un tetto elettronico forzato (es. a 30 o 50 km/h) ribadiamo come in Italia, il macchinista si è fidato della centrale e ha accelerato manualmente oltre i 100 km/h verso l’impatto con il treno Iryo fermo.
Ricapitoliamo cosa sarebbe accaduto da noi.
In Italia, se sotto gestione SCMT il sistema di sicurezza utilizzato sulle linee ordinarie o sotto gestione ERTMS, che è il sistema utilizzato per l’alta velocità italiana, il sottosistema di bordo, ovvero il computer di bordo, dovesse perdere il segnale di terra, il treno si arresterebbe immediatamente. Inoltre la ripresa della marcia previo controlli della linea, avverrebbe in degrado al massimo alla velocità di 30 o 50 km/h. Un tetto normativo e fisico dell’hardware assolutamente insuperabile. Anche se la centrale ordinasse di correre, il treno frenerebbe automaticamente. L’assenza di un blocco hardware restrittivo di fall-back nel sistema iberico ha permesso che una semplice telefonata cancellasse ogni difesa tecnologica, riducendo la sicurezza di un treno ultra-tecnologico a quella di una ferrovia dell’Ottocento.
L’incidente di Urda accelera il processo di condanna a morte dell’ormai obsoleto LZB a favore dell’ERTMS Livello 2. La tragedia dimostra che nel segnalamento ferroviario moderno non può più esistere tolleranza per sistemi che permettono all’errore di un singolo operatore radio di azzerare le barriere informatiche di bordo. Si auspica che le autorità anche alla luce del recente incidente di gennaio scorso sempre sulla stessa linea, possano immediatamente mettere in atto strategie di sicurezza, che impediscano il ripetersi di questa assurda e inconcepibile mattanza.